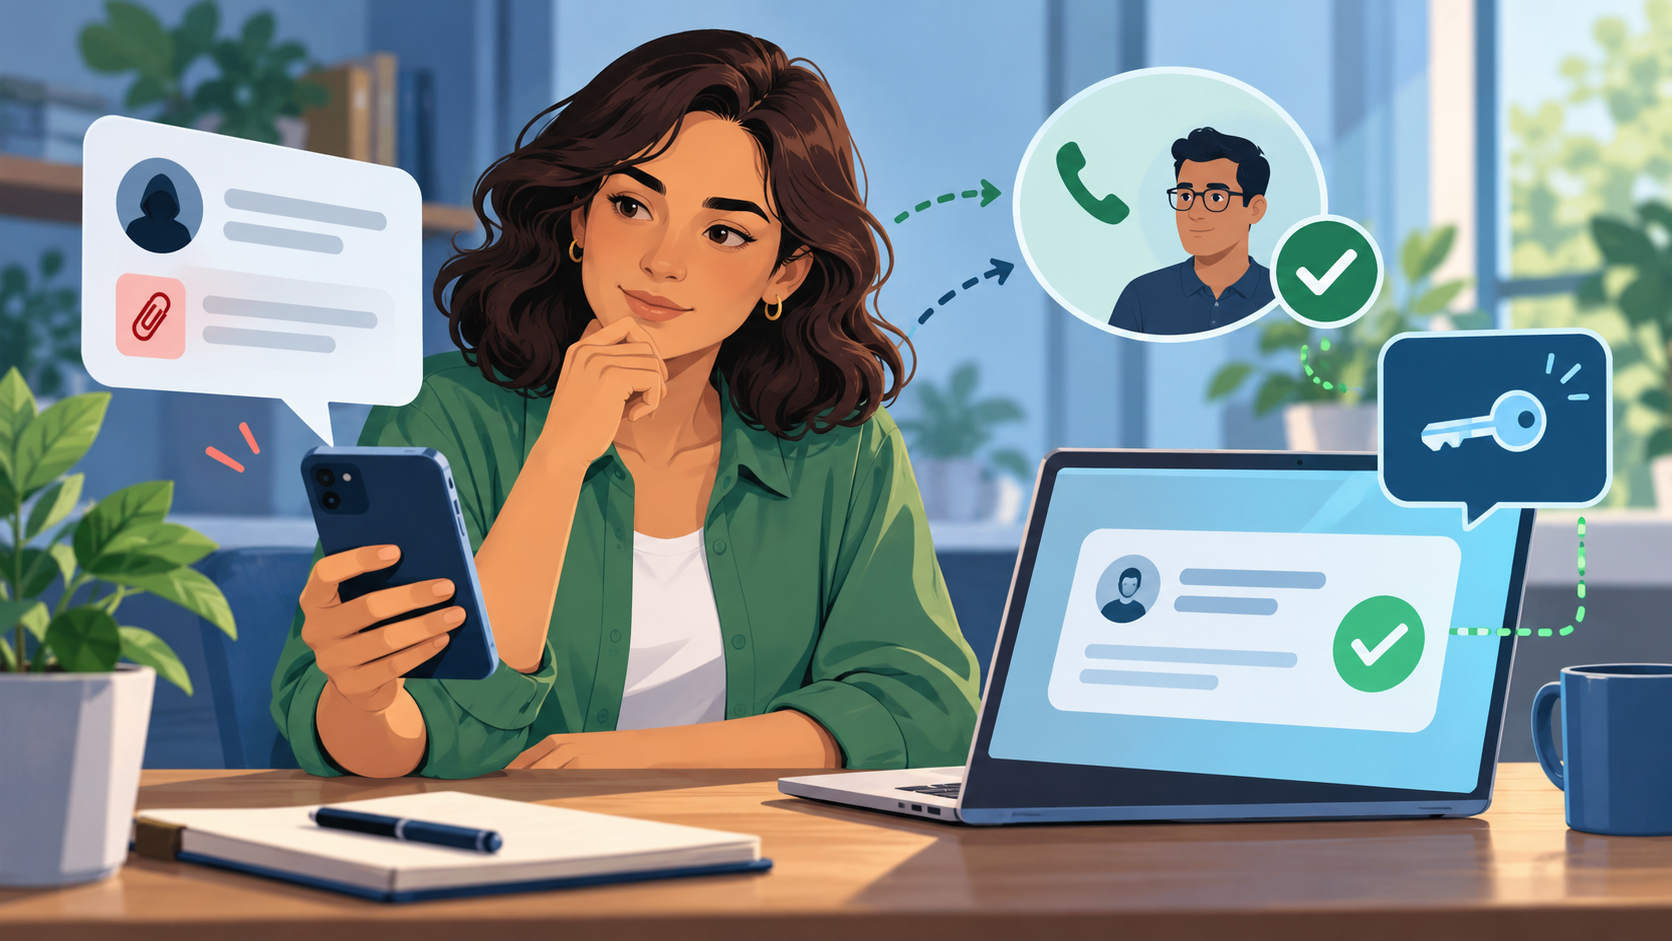
Un mensaje puede mencionar tu trabajo, imitar el tono de un familiar o incluir datos reales sobre ti y, aun así, ser falso. La inteligencia artificial (IA) facilita la creación de textos, imágenes y voces convincentes, además de permitir que una misma estafa se adapte a muchas personas. Eso no significa que todo intento de phishing use IA, pero sí que la apariencia profesional y la personalización ya no bastan para demostrar que un mensaje es legítimo.
El phishing es un engaño que busca que reveles información, entregues dinero, abras un archivo o inicies sesión en un sitio falso. Puede llegar por correo, SMS, llamadas, redes sociales o aplicaciones de mensajería. La defensa más útil no consiste en adivinar si un contenido fue generado por IA, sino en verificar la solicitud por una vía independiente antes de actuar.
Por qué un mensaje falso puede parecer auténtico
La información pública de redes sociales, directorios, filtraciones previas o páginas empresariales puede servir para personalizar un engaño. Con herramientas de IA, alguien puede producir muchos mensajes bien redactados, generar documentos de aspecto formal o imitar una voz. Scamwatch advierte que estas tecnologías pueden volver las estafas más personalizadas y difíciles de detectar, mientras que el FBI explica que la suplantación puede alterar apenas una letra, un número o el nombre visible del remitente.
Por eso, una buena ortografía, el logotipo correcto, un nombre conocido o una página con HTTPS no garantizan legitimidad. HTTPS cifra la conexión con el sitio que visitas; no certifica que quien creó ese sitio sea la organización que afirma representar. Tampoco conviene depender de un detector de contenido generado por IA: puede equivocarse y no confirma la identidad de quien envía el mensaje.
Tres ejemplos ficticios y qué hacer
Ejemplo ficticio 1: aviso del banco. Recibes un SMS con tu nombre y los últimos movimientos que aparenta conocer: “Detectamos una compra. Confirma tu identidad aquí”. No abras el enlace ni llames al número incluido. Entra directamente a la aplicación oficial del banco o marca el teléfono que aparece en tu tarjeta o en el sitio oficial escrito por ti. Revisa los movimientos desde ahí.
Ejemplo ficticio 2: familiar en una urgencia. Una llamada o nota de voz parece ser de un familiar que pide una transferencia inmediata y solicita discreción. Cuelga y llama a esa persona a su número conocido. Si no responde, contacta a otra persona de confianza o haz una pregunta acordada que no pueda resolverse con información pública. La voz puede sonar real y aun así haber sido imitada.
Ejemplo ficticio 3: invitación laboral. Un supuesto reclutador menciona tu experiencia y te envía un documento o una liga para “validar” tu cuenta corporativa. Busca a la empresa por tu cuenta, entra a su portal oficial y confirma la vacante mediante un canal publicado allí. No instales software, no entregues identificaciones ni autorices acceso a tus cuentas sólo porque la oferta coincide con tu perfil.
La regla central: verifica por un canal independiente
No respondas usando los datos de contacto proporcionados en el mismo mensaje sospechoso. Abre la aplicación oficial, escribe tú la dirección del servicio o utiliza un número que ya conocías. Si el mensaje aparenta venir de alguien de tu empresa, inicia una conversación nueva desde el directorio interno o confirma en persona.
La urgencia es una señal para bajar la velocidad. Desconfía de solicitudes que exijan actuar “ahora”, ocultar la conversación, cambiar el método habitual de pago o saltarse un procedimiento. Una organización o una persona auténtica debería aceptar que verifiques.
Protege tus cuentas antes de recibir el siguiente mensaje
- Reduce la sobreexposición. Revisa qué datos personales, familiares y laborales son públicos. Evita publicar información que pueda facilitar respuestas de seguridad, rutinas o relaciones internas de una empresa.
- Usa una contraseña única por servicio. Un gestor de contraseñas puede crear y guardar claves distintas, de modo que la filtración de un sitio no abra los demás.
- Activa passkeys cuando estén disponibles. Las passkeys basadas en FIDO2 vinculan criptográficamente el acceso al servicio legítimo y son resistentes al phishing. No representan inmunidad total: siguen importando la seguridad del dispositivo, el gestor de credenciales, las sesiones activas y los mecanismos de recuperación.
- Mantén una alternativa de autenticación multifactor (MFA). Si un servicio todavía no ofrece passkeys, activa MFA. Una aplicación autenticadora o una llave física suele ofrecer mejor protección que depender sólo de una contraseña. Aunque algunos métodos tradicionales pueden ser engañados, añaden una barrera valiosa.
- Nunca compartas códigos. Un código de un solo uso (OTP) o de recuperación es una credencial, no una prueba que debas dictar a soporte. Tampoco apruebes una notificación de acceso que tú no iniciaste.
El NIST distingue los distintos tipos de autenticadores y señala que las contraseñas no son resistentes al phishing. El Centro Nacional de Seguridad Cibernética del Reino Unido recomienda passkeys cuando el servicio las admite y verificación en dos pasos cuando no. Estas medidas reducen riesgos, pero deben acompañarse de hábitos de verificación y recuperación segura.
Cuida también la información de tu empresa
En una pyme, conviene acordar cómo se validan cambios de cuenta bancaria, pagos urgentes, altas de proveedores y solicitudes de información. Una segunda confirmación por un canal conocido puede evitar que un mensaje convincente se convierta en una pérdida. Capacita al equipo con ejemplos, sin culpabilizar a quien reporte una sospecha.
No subas correos, contratos, identificaciones, bases de clientes o documentos sensibles a herramientas públicas de IA para preguntar si son falsos. Si necesitas analizarlos, elimina o sustituye nombres, direcciones, números de cuenta, credenciales y cualquier dato confidencial; usa únicamente herramientas aprobadas por tu organización.
Qué hacer si ya entregaste datos o aprobaste un acceso
- Entra al servicio desde su aplicación oficial o escribiendo tú la dirección. No vuelvas a usar el enlace recibido.
- Cambia la credencial afectada y, si la reutilizaste, cambia también las otras cuentas. Prioriza el correo principal, porque suele permitir recuperar accesos.
- Revisa y revoca sesiones, dispositivos, passkeys, métodos de recuperación o aplicaciones conectadas que no reconozcas, según las opciones del servicio.
- Si compartiste datos bancarios, de tarjeta o autorizaste una operación, contacta de inmediato a tu banco mediante su canal oficial.
- Conserva evidencia: capturas, remitente, fecha, números, direcciones y comprobantes. No reenvíes archivos o ligas potencialmente peligrosos.
- Reporta el incidente a la plataforma, organización o autoridad correspondiente usando vías oficiales verificadas.
Si se trata de una cuenta de trabajo, avisa cuanto antes al área responsable de seguridad o tecnología. Una respuesta temprana puede limitar el alcance. Estas recomendaciones son generales; cada servicio tiene procedimientos propios para recuperar una cuenta o disputar una operación.
La confianza se comprueba, no se deduce del aspecto
La IA puede hacer más creíble un engaño, pero no cambia el principio básico de seguridad: una solicitud sensible debe confirmarse fuera del canal que la originó. Ante una liga, una llamada urgente o un documento inesperado, detente, abre el servicio oficial y verifica. Ese paso breve protege mejor que confiar en el tono, la gramática, el candado del navegador o la aparente familiaridad del mensaje.
Descubre más de Anivia Mx
Suscríbete para recibir las últimas entradas en tu correo electrónico.